Seit dem 11. September 2026 gilt die erste harte Pflicht aus dem Cyber Resilience Act: Wer ein Produkt mit digitalen Elementen auf den EU-Markt bringt, muss aktiv ausgenutzte Schwachstellen binnen 24 Stunden melden. Das betrifft nicht nur Softwarehäuser, sondern jeden Hersteller, dessen Gerät eine Netzwerkschnittstelle hat. Hier steht, was genau zu melden ist, in welchen Fristen, und warum ausgerechnet diese Pflicht in der höchsten Bußgeldstufe liegt. Stand: 10. September 2026. Einordnung, keine Rechtsberatung.
Was seit dem 11. September gilt
Der Cyber Resilience Act, Verordnung (EU) 2024/2847, ist am 10. Dezember 2024 in Kraft getreten. Er wirkt aber nicht auf einen Schlag, sondern in drei Stufen, und die mittlere ist gerade erreicht.
- 10. Dezember 2024 Inkrafttreten Die Fristen beginnen zu laufen, Pflichten gelten noch keine.
- 11. Juni 2026 Kapitel IV Regeln für notifizierte Konformitätsbewertungsstellen. Betrifft Prüfstellen, nicht Hersteller.
- 11. September 2026 Artikel 14: Meldepflicht Aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle sind zu melden – 24 Stunden Frühwarnung, 72 Stunden Meldung, 14 Tage Abschlussbericht.
- 11. Dezember 2027 Volle Anwendung CE-Kennzeichnung, Anforderungen aus Anhang I, Konformitätsbewertung, Software-Stückliste.
Die Reihenfolge wird oft falsch verstanden: Man muss Schwachstellen melden, bevor man verpflichtet ist, die Produkte nach den neuen Sicherheitsanforderungen zu bauen. Und die Meldepflicht liegt in der höchsten Bußgeldstufe – Artikel 64 Absatz 2 nennt Anhang I sowie die Artikel 13 und 14.
Die Reihenfolge ist ungewöhnlich und wird deshalb oft falsch verstanden. Die Meldepflicht kommt vor den Produktanforderungen. Man muss also Schwachstellen melden, bevor man verpflichtet ist, die Produkte nach den neuen Sicherheitsanforderungen zu bauen. Das ist kein Redaktionsfehler im Gesetz, sondern Absicht: Die Aufsicht will Lagebilder, bevor sie Bauvorschriften durchsetzt.
Was gemeldet werden muss und was nicht
Hier steckt die wichtigste Entlastung, die in vielen Warnmails untergeht. Zu melden ist nach Artikel 14 nicht jede Schwachstelle, sondern jede aktiv ausgenutzte Schwachstelle, von der der Hersteller Kenntnis erlangt. Dazu kommen schwerwiegende Sicherheitsvorfälle, die die Sicherheit des Produkts beeinträchtigen.
| Fall | Meldepflichtig? |
|---|---|
| Schwachstelle im eigenen Scan gefunden, kein Hinweis auf Ausnutzung | nein – beheben, dokumentieren, fertig |
| Sicherheitsforscher meldet eine Lücke, noch kein Angriff bekannt | nein, solange keine aktive Ausnutzung erkennbar ist |
| Kunde meldet einen Vorfall, der auf diese Lücke zurückgeht | ja – ab Kenntnis läuft die 24-Stunden-Frist |
| Angriffskampagne gegen die Lücke in Sicherheitsberichten dokumentiert | ja |
| Lücke in einer eingebundenen Open-Source-Komponente, aktiv ausgenutzt | ja – fremder Code, eigenes Produkt, eigene Pflicht |
Die letzte Zeile ist die, die Betriebe am meisten kostet. Wer eine Bibliothek einbindet, haftet für das Ergebnis. Ohne Überblick darüber, was im eigenen Produkt steckt, lässt sich die Frage Sind wir betroffen? nicht in 24 Stunden beantworten. Genau deshalb verlangt der CRA ab der vollen Anwendung auch eine maschinenlesbare Stückliste der Komponenten. Wie man den eigenen Bestand in den Griff bekommt, ordnet der Guide Open-Source-KI für den Sonderfall fremder Modelle und Bibliotheken ein.
Die drei Fristen
Artikel 14 kennt eine gestaffelte Meldung an das zuständige CSIRT und an die ENISA, über eine einheitliche europäische Meldeplattform.
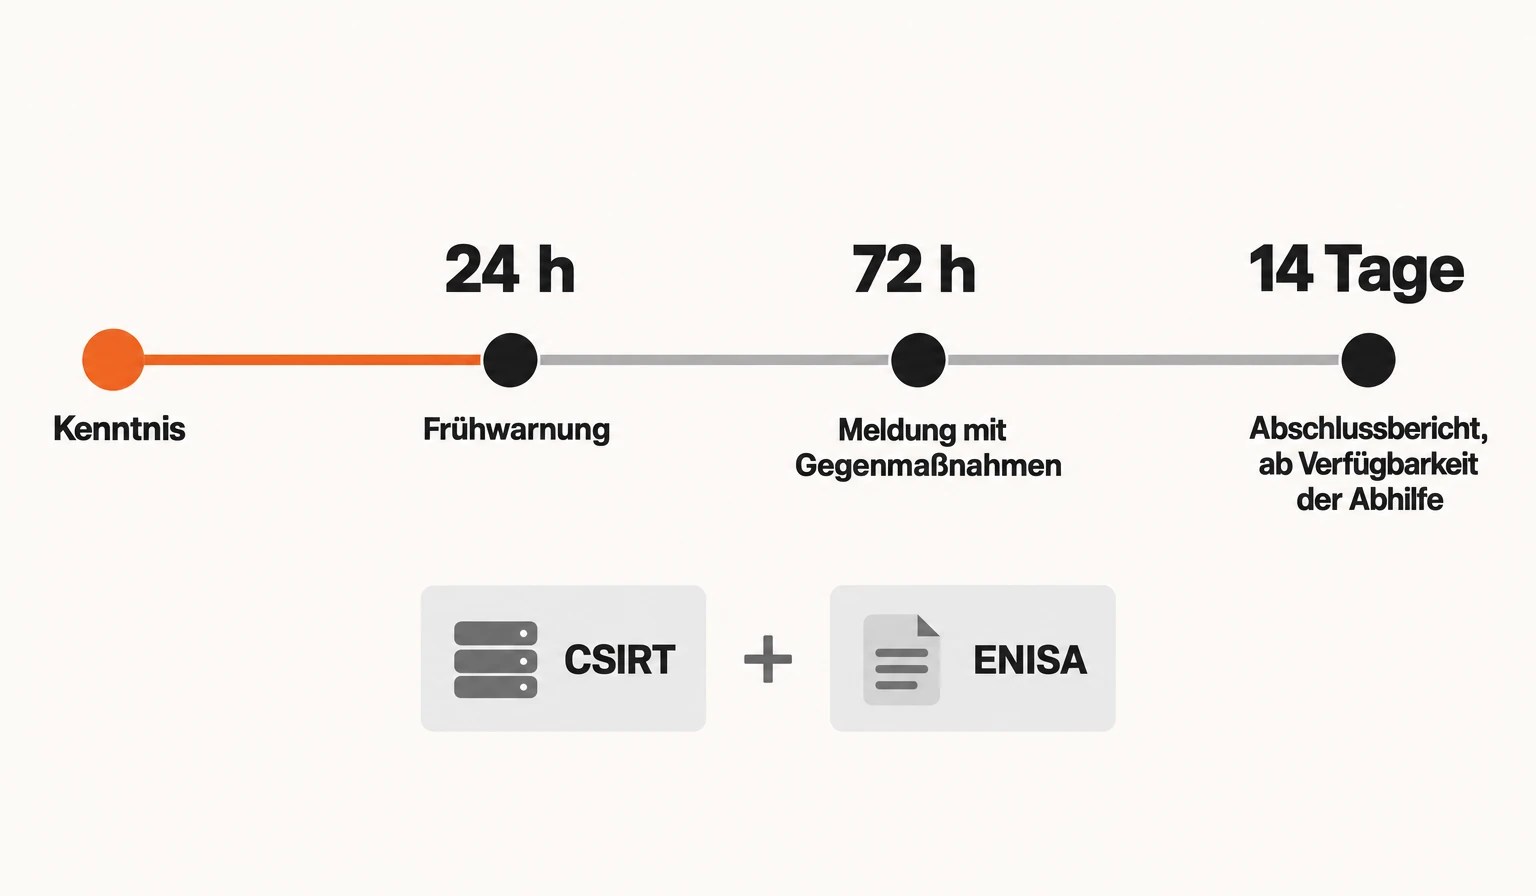
Die dritte Frist fehlt in fast jeder Zusammenfassung. Der Abschlussbericht hängt nicht am Meldezeitpunkt, sondern an dem Tag, an dem eine Korrektur- oder Risikominderungsmaßnahme zur Verfügung steht. Wer den Patch erst nach acht Wochen fertig hat, hat danach noch 14 Tage – wer ihn nach zwei Tagen hat, ist entsprechend früher dran.
Und der praktische Kern steht im Gesetzestext selbst: Im Verordnungstext steht jeweils unverzüglich, in jedem Fall aber innerhalb von. Die 24 Stunden sind kein Zeitbudget, das man ausschöpfen darf, sondern eine äußere Grenze.
Warum diese Pflicht teuer ist
Der CRA kennt drei Bußgeldstufen. Entscheidend ist, in welcher die Meldepflicht liegt – und das überrascht viele.
| Verstoß gegen | Rahmen |
|---|---|
| Anhang I (grundlegende Cybersicherheitsanforderungen) sowie Artikel 13 und 14 | 15 Mio € oder 2,5 % des weltweiten Jahresumsatzes |
| sonstige Pflichten der Verordnung | 10 Mio € oder 2 % |
| falsche, unvollständige oder irreführende Angaben gegenüber Stellen | 5 Mio € oder 1 % |
Artikel 14 ist die Meldepflicht. Sie steht damit in der höchsten Stufe, gleichauf mit den grundlegenden Sicherheitsanforderungen. Wer meint, eine verspätete Meldung sei ein Formfehler und der eigentliche Ernstfall komme erst 2027, liegt genau falsch herum.
Bei beiden Verordnungen stehen zwei Werte nebeneinander, ein fester Betrag und ein Prozentsatz vom Umsatz. Bei der KI-Verordnung gilt für kleine und mittlere Unternehmen ausdrücklich der niedrigere der beiden – siehe der Guide KI-Kennzeichnungspflicht. Der CRA hat diese Deckelung nicht. Dort heißt es durchgängig „je nachdem, welcher Betrag höher ist“; die Größe des Unternehmens ist nur ein Kriterium, das die Behörde bei der Bemessung berücksichtigen muss. Für einen kleinen Hersteller ist der CRA damit im Rahmen härter als das KI-Recht.
Was jetzt konkret zu tun ist
Die Meldepflicht braucht keine neue Abteilung, aber sie braucht drei Dinge, die vorher dastehen müssen. In 24 Stunden lässt sich nichts mehr organisieren.
- Eine Adresse, an der Hinweise ankommen. Eine veröffentlichte Kontaktmöglichkeit für Sicherheitsmeldungen, die auch gelesen wird. Die 24 Stunden laufen ab Kenntnis – und Kenntnis entsteht auch dann, wenn die Mail in einem Postfach liegt, in das niemand schaut.
- Eine Liste, was in euren Produkten steckt. Ohne Komponentenübersicht ist die Frage nach der Betroffenheit eine Recherche von Tagen. Mit Übersicht ist sie eine Abfrage von Minuten.
- Eine benannte Person mit Vertretung. Wer entscheidet am Samstagabend, dass gemeldet wird? Wenn die Antwort ein Name mit Urlaubsvertretung ist, funktioniert der Prozess. Wenn sie „das klären wir dann“ lautet, funktioniert er nicht.
- Ein Probelauf mit einem erfundenen Fall. Einmal durchspielen, bevor es ernst wird: Meldung geht ein, wer bewertet sie, wer meldet, wohin. Der erste Durchlauf deckt zuverlässig auf, welche Zugänge fehlen.
Die Meldung selbst läuft über die einheitliche Plattform nach Artikel 16 an das als Koordinator benannte CSIRT und an die ENISA – beide gleichzeitig, nicht nacheinander.
Häufige Fragen
Was gilt seit dem 11. September 2026?
Artikel 14 des Cyber Resilience Act: Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Die übrigen Pflichten, etwa CE-Kennzeichnung und die Anforderungen aus Anhang I, gelten erst ab dem 11. Dezember 2027.
Muss ich jede Schwachstelle melden?
Nein. Meldepflichtig sind aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Eine im eigenen Scan gefundene Lücke ohne Hinweis auf Ausnutzung wird behoben und dokumentiert, aber nicht gemeldet.
Welche Fristen gelten für die Meldung?
Ab Kenntnis: binnen 24 Stunden eine Frühwarnung, binnen 72 Stunden eine Meldung mit Angaben zur Ausnutzung und zu Gegenmaßnahmen, und spätestens 14 Tage nachdem eine Abhilfemaßnahme verfügbar ist ein Abschlussbericht. Jeweils an das zuständige CSIRT und die ENISA.
Wer ist vom Cyber Resilience Act betroffen?
Hersteller, Importeure und Händler von Produkten mit digitalen Elementen auf dem EU-Markt. Das umfasst Software ebenso wie vernetzte Geräte, Steuerungen und Sensoren. Die Meldepflicht aus Artikel 14 trifft die Hersteller.
Wie hoch sind die Bußgelder?
Bei Verstößen gegen Anhang I sowie die Artikel 13 und 14 bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes, je nachdem welcher Betrag höher ist. Für sonstige Pflichten gelten 10 Millionen oder 2 Prozent, für falsche Angaben 5 Millionen oder 1 Prozent.
Gilt für kleine Unternehmen ein niedrigerer Rahmen?
Anders als bei der KI-Verordnung gibt es im CRA keine Deckelung auf den niedrigeren Betrag. Es gilt durchgängig der höhere Wert. Die Unternehmensgröße ist aber ein Kriterium, das die Behörde bei der Bemessung der Geldbuße berücksichtigen muss.
Der Prozess steht und fällt mit den Leuten, die ihn auslösen
Eine 24-Stunden-Frist wird nicht von einem Dokument eingehalten, sondern von jemandem, der die Meldung erkennt und einordnet. Im kostenlosen Erstgespräch schauen wir auf euren tatsächlichen Stand, welche Qualifizierung dazu passt und ob die Kosten über Förderprogramme ganz oder teilweise übernommen werden können.
Kostenloses Erstgespräch sichern
Benedikt Backhaus – schreibt bei Scaly über KI-Tools, neue Modelle und aktuelle Entwicklungen rund um künstliche Intelligenz. Preise und Funktionsangaben prüft er an den Seiten der Anbieter, nicht an Vergleichsportalen – Stand jeweils im Text. Einschätzung, keine Rechtsberatung. Benedikt auf LinkedIn