Die meisten Texte über NIS2 warnen vor etwas, das kommt. In Deutschland ist es längst da: Das Umsetzungsgesetz gilt seit dem 6. Dezember 2025, ohne Übergangsfrist, und die Registrierungsfrist beim BSI ist am 6. März 2026 abgelaufen. Statt rund 4.500 Einrichtungen stehen nun etwa 29.500 unter Aufsicht. Viele davon wissen es nicht, weil sie sich nie als Betreiber kritischer Infrastruktur gesehen haben. Hier steht, wie du prüfst, ob ihr dazugehört. Stand: 10. September 2026. Einordnung, keine Rechtsberatung.
Der Stand, der viele überrascht
NIS2 ist eine EU-Richtlinie, und Richtlinien wirken nicht direkt. Sie müssen in nationales Recht überführt werden – deshalb war die Lage in Deutschland lange unübersichtlich, und deshalb hält sich hartnäckig die Vorstellung, das Thema sei noch Zukunft.
Der Zuwachs von rund 25.000 Einrichtungen besteht fast vollständig aus Betrieben, die vorher nichts mit dem BSI zu tun hatten: Maschinenbauer, Zulieferer, Logistiker, IT-Dienstleister. Wer sich noch nie als kritische Infrastruktur verstanden hat, gehört genau zu dieser Gruppe.
Der Abstand zwischen den beiden Balken ist die eigentliche Nachricht. 29.500 minus 4.500 sind 25.000 Einrichtungen, die vorher nichts mit dem BSI zu tun hatten. Das sind keine Stromnetzbetreiber und keine Kliniken, sondern überwiegend Maschinenbauer, Zulieferer, Logistiker, IT-Dienstleister und Hersteller aus dem Mittelstand. Wer sich noch nie als kritische Infrastruktur verstanden hat, gehört genau zu der Gruppe, die jetzt betroffen sein kann.
Das Gesetz wurde am 5. Dezember 2025 verkündet und trat am Tag darauf in Kraft – ohne Übergangsfrist. Das BSI-Portal ging am 6. Januar 2026 online, die erste Registrierungsfrist endete am 6. März 2026. Wer betroffen ist und sich bis heute nicht registriert hat, ist nicht spät dran, sondern seit einem halben Jahr säumig. Die Registrierung ist trotzdem der erste Schritt, nicht der letzte.
Die Prüfung in drei Schritten
Ob ihr betroffen seid, hängt an zwei Fragen, die zusammen beantwortet werden müssen: Sektor und Größe. Beides muss zutreffen.
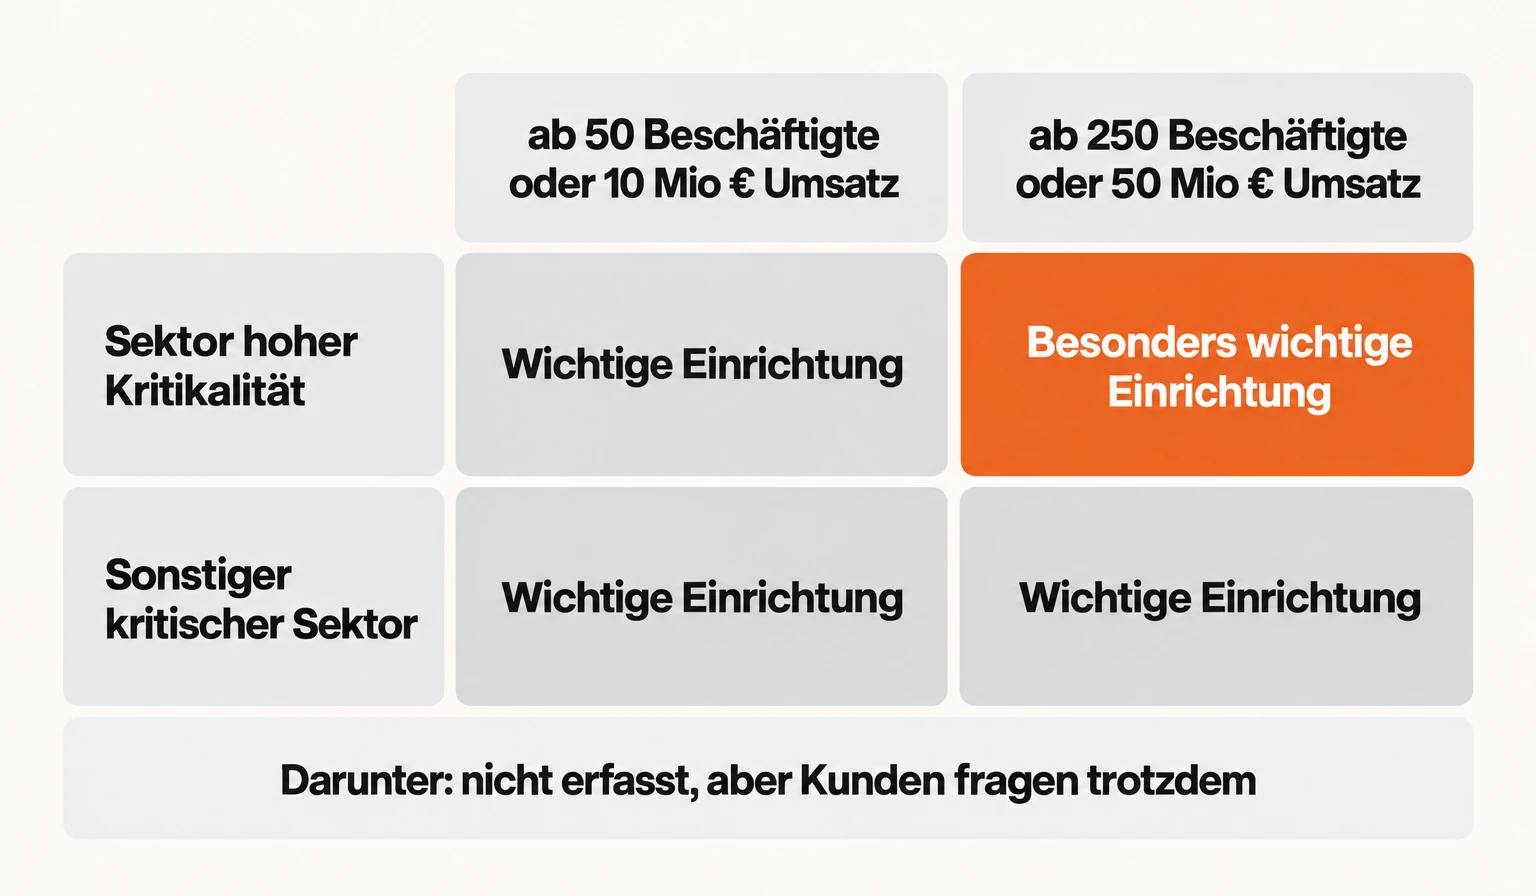
- Sektor prüfen. Das Gesetz unterscheidet Sektoren hoher Kritikalität (unter anderem Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur, IKT-Dienstleistungsmanagement, öffentliche Verwaltung, Weltraum) und sonstige kritische Sektoren (unter anderem Post- und Kurierdienste, Abfallwirtschaft, Chemie, Lebensmittel, verarbeitendes Gewerbe, digitale Dienste, Forschung). Das verarbeitende Gewerbe ist der Grund, warum so viele Maschinenbauer betroffen sind.
- Größe prüfen. Grundregel: ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme. Ab 250 Beschäftigten oder mehr als 50 Millionen Euro Umsatz greift in den Sektoren hoher Kritikalität die strengere Kategorie. Zähle Konzernverbünde mit, nicht nur die einzelne GmbH.
- Sonderfälle prüfen. Manche Einrichtungen fallen unabhängig von der Größe darunter, etwa Anbieter öffentlicher Telekommunikationsnetze, Vertrauensdiensteanbieter und Teile der Verwaltung. Bisherige KRITIS-Betreiber gelten automatisch als besonders wichtige Einrichtungen.
| Kategorie | Grobe Schwelle | Aufsicht |
|---|---|---|
| Besonders wichtige Einrichtungen | ab 250 Beschäftigte oder über 50 Mio € Umsatz, in Sektoren hoher Kritikalität | proaktiv – das BSI darf ohne Anlass prüfen |
| Wichtige Einrichtungen | ab 50 Beschäftigte oder über 10 Mio € Umsatz | reaktiv – Prüfung bei Anlass |
| Nicht erfasst | darunter, ohne Sonderfall | keine – aber Kunden fragen trotzdem |
Die dritte Zeile ist der Punkt, den kleine Zulieferer unterschätzen. NIS2 verpflichtet betroffene Einrichtungen ausdrücklich dazu, die Sicherheit ihrer Lieferkette zu berücksichtigen. Wer selbst zu klein ist, bekommt die Anforderungen deshalb über Verträge und Fragebögen von Kunden – ohne im Gesetz zu stehen. Für Softwarehäuser heißt das meist: eine Komponentenübersicht vorlegen, lange bevor eine Pflicht dazu greift. Die Schwelle schützt vor der Aufsicht, nicht vor dem Markt.
Was betroffene Betriebe leisten müssen
Die Pflichten lassen sich in drei Blöcke fassen, und keiner davon ist mit Technik allein zu erfüllen.
Registrieren. Beim BSI, über das dafür eingerichtete Portal. Das ist eine Meldung über die eigene Existenz und Zuordnung, keine Sicherheitsprüfung.
Vorfälle melden. Erhebliche Sicherheitsvorfälle gehen ans BSI, ebenfalls gestaffelt: eine erste Meldung sehr schnell, danach eine genauere, später ein Abschlussbericht. Wer schon den Cyber Resilience Act im Blick hat, kennt das Muster – dazu der Guide Cyber Resilience Act. Achtung: Die beiden Meldewege sind nicht dasselbe. CRA meldet produktbezogen an CSIRT und ENISA, NIS2 meldet betriebsbezogen ans BSI. Ein Vorfall kann beide Pflichten gleichzeitig auslösen.
Risikomanagement betreiben und belegen. Konzepte für Risikoanalyse, Vorfallbehandlung, Backups, Zugriffskontrolle, Verschlüsselung, Lieferkettensicherheit – und, ausdrücklich genannt, Schulung. Der Nachweis läuft über Dokumentation. Wer bereits eine Kompetenzpflicht aus dem KI-Recht umsetzt, kann beides zusammenführen statt zwei Nachweisketten zu pflegen – dazu der Guide KI-Kompetenz im Betrieb.
NIS2 nimmt die Geschäftsleitung in die Verantwortung: Sie muss die Risikomanagementmaßnahmen billigen und ihre Umsetzung überwachen, und sie muss dafür geschult sein. Das ist der Unterschied zu vielen anderen IT-Vorgaben – die Aufgabe lässt sich nicht vollständig an die IT delegieren. Wer im Ernstfall belegen muss, dass die Leitung sich gekümmert hat, braucht dafür Spuren: Teilnahmenachweise, Protokolle, Beschlüsse.
Womit du diese Woche anfängst
Der häufigste Fehler ist, mit der Technik zu beginnen. Der erste Schritt kostet nichts und dauert eine Stunde: Schreib auf, in welchen Sektor ihr fallt, wie viele Beschäftigte ihr habt und wie hoch der Umsatz ist – und leite daraus schriftlich ab, ob ihr betroffen seid. Dieses eine Blatt ist die Grundlage für alles Weitere, und wenn ihr nicht betroffen seid, ist es der Beleg dafür.
Kommt dabei heraus, dass ihr betroffen seid, ist die Reihenfolge: registrieren, dann Meldeprozess aufsetzen, dann Risikomanagement dokumentieren. Nicht umgekehrt. Die Registrierung ist die einzige Pflicht mit einem harten Datum, das bereits verstrichen ist.
Häufige Fragen
Seit wann gilt NIS2 in Deutschland?
Das NIS2-Umsetzungsgesetz wurde am 5. Dezember 2025 verkündet und trat am 6. Dezember 2025 in Kraft, ohne Übergangsfrist. Das BSI-Portal ging am 6. Januar 2026 online, die erste Registrierungsfrist endete am 6. März 2026.
Wie viele Unternehmen sind betroffen?
Das BSI nennt rund 29.500 Einrichtungen unter seiner Aufsicht, gegenüber zuvor etwa 4.500. Der Zuwachs besteht überwiegend aus mittelständischen Betrieben, die sich bisher nicht als kritische Infrastruktur verstanden haben.
Wie finde ich heraus, ob mein Unternehmen betroffen ist?
Zwei Bedingungen müssen zusammen erfüllt sein: Zugehörigkeit zu einem der genannten Sektoren und Überschreiten der Größenschwellen, grundsätzlich ab 50 Beschäftigten oder über 10 Millionen Euro Umsatz. Dazu kommen Sonderfälle, die unabhängig von der Größe erfasst sind.
Was ist der Unterschied zwischen wichtigen und besonders wichtigen Einrichtungen?
Besonders wichtige Einrichtungen sind größer und in Sektoren hoher Kritikalität tätig; sie unterliegen einer proaktiven Aufsicht, das BSI kann also ohne konkreten Anlass prüfen. Bei wichtigen Einrichtungen prüft die Aufsicht anlassbezogen.
Betrifft NIS2 auch kleine Zulieferer?
Nicht direkt, wenn die Schwellen nicht erreicht werden. Betroffene Einrichtungen müssen aber die Sicherheit ihrer Lieferkette berücksichtigen. Kleine Zulieferer bekommen die Anforderungen deshalb häufig über Verträge und Fragebögen ihrer Kunden.
Welche Rolle hat die Geschäftsleitung?
Sie muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und dafür geschult sein. Die Aufgabe lässt sich nicht vollständig an die IT delegieren, und die Erfüllung muss belegbar sein.
Die Schulungspflicht trifft zuerst die Leitung
NIS2 verlangt ausdrücklich, dass die Geschäftsleitung geschult ist und die Maßnahmen überwacht – nachweisbar. Im kostenlosen Erstgespräch schauen wir auf euren tatsächlichen Stand, welche Qualifizierung dazu passt und ob die Kosten über Förderprogramme ganz oder teilweise übernommen werden können.
Kostenloses Erstgespräch sichern
Paul Niebler – Gründer der Scaly Academy. Über zehn Jahre IT-Consulting mit Schwerpunkt KI, unter anderem bei IBM und mit seinem zweiten Unternehmen Pexon Consulting. Er setzt die hier beschriebenen Werkzeuge selbst täglich ein und schreibt auf, was davon im Betrieb trägt – und was nicht. Einschätzung, keine Rechtsberatung. Paul auf LinkedIn